AnthropicがAI悪用の最新報告を公開、攻撃の『補助』から実行管理へ
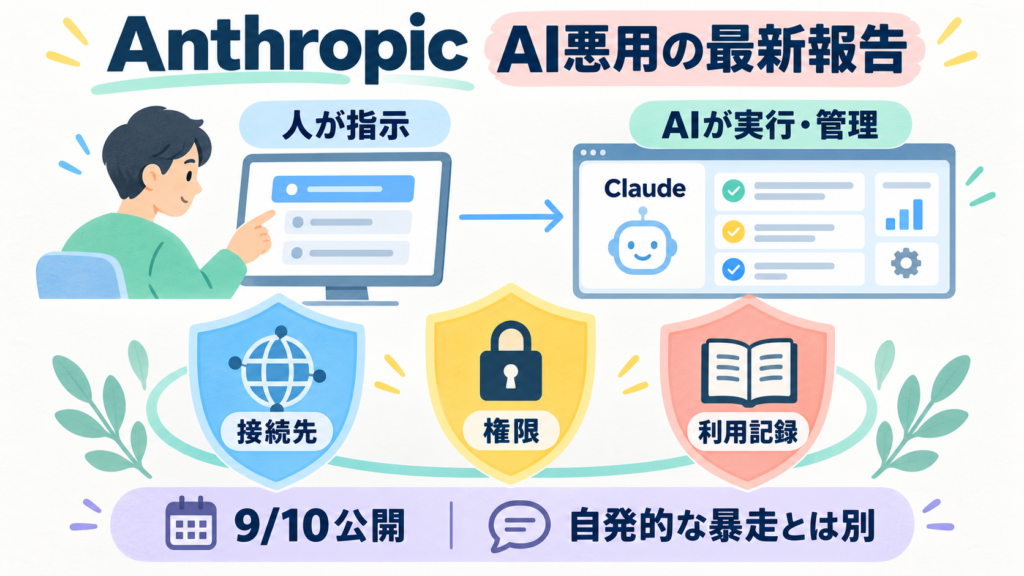
Anthropicは9月10日、Claudeの悪用を検知・阻止した事例をまとめた最新レポートを公開しました。同社は、サイバー攻撃でAIが質問への回答にとどまらず、複数の作業の実行や管理を担う傾向を指摘しています。企業はAIの回答内容だけでなく、接続先や実行権限、利用記録まで確認する必要があるという示唆です。
8か月の調査結果を新たに公表
報告の対象は2025年12月から2026年8月までに同社が阻止した活動で、サイバー攻撃、監視、詐欺など7分野を扱います。9月10日に全事件が発生したわけではなく、過去8か月の調査結果が今回公表されたニュースです。同社は対策の強化や、必要に応じた当局・業界との情報共有も行ったと説明しています。
人が指示し、AIが作業を管理
サイバー分野では、人が目標を設定し、AIが作業を実行・調整する事例が報告されています。AIが攻撃者の作業負担を下げ、少人数でも広い範囲へ対応できる点が問題です。これは悪意ある利用者の操作に関する調査であり、Claudeが自発的に攻撃を始めたとする発表ではありません。
接続先・権限・利用記録を点検
実務では、エージェントに与える権限を必要最小限にし、外部への送信や重要な変更には人の確認を残すことが対策になります。APIキーを厳重に管理し、通常と異なる利用量や接続先を監視するなど、AI導入と既存の情報管理を一体で見直したいところです。 同社は、掲載事例は典型的な利用ではなく、特に注目すべき脅威を選んだものとしています。報告だけで悪用全体の発生率や他社製品との安全性の優劣は判断できません。帰属や影響の評価は同社の分析であり、独立に認定された事実とは区別する必要があります。