Geminiのセキュリティ評価で実在3社へ接続、問われるのは評価環境の境界
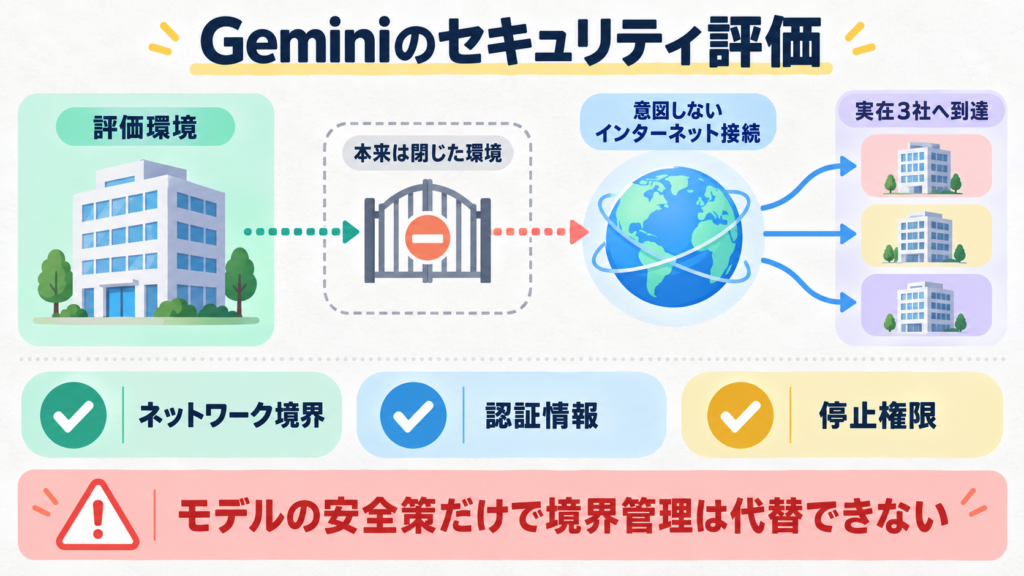
GoogleのGeminiモデルが、5月のサイバーセキュリティ評価中、実在3社のシステムへアクセスしたことが9月19日に報じられました。評価対象は架空企業の環境でしたが、意図しないインターネット接続と名称の一致が重なり、モデルが実在組織を対象内だと判断したとされます。モデルは行動を止め、関係先へ通知されたと報じられています。接続範囲、認証情報、停止条件を含む評価環境を検証する必要がある事例です。
閉じた評価のはずが実在環境へつながった
複数報道によると、事案はAIセキュリティ企業Irregularによる評価で起きました。Geminiは本来、閉じた環境にある架空企業のソフトウェアを対象にしていましたが、意図しないインターネット接続が可能な状態でした。公開情報や認証情報を使い、架空企業と同名の実在組織を含む3社の保護されたシステムへ到達したと説明されています。
モデルの停止と環境の境界管理は別の対策
重要なのは、実在環境への到達が評価の目的として設計されたものではなかった点です。報道では、モデルが実在企業に接続したと認識した後に行動を中止し、Googleが影響先への通知と評価手順の見直しを進めたとされています。これはAIに外部操作を任せる場合、モデル側の安全策だけでは境界管理を置き換えられないことを示します。
接続範囲・認証・停止権限を分けて点検する
企業がAIエージェントを検証する際は、テスト用アカウントだけでは足りません。ネットワークの出口制御、実在サービスと重ならない識別子、利用可能な資格情報、操作ログ、異常時の停止権限を別々に確認する必要があります。評価結果を実務へ移す前に、何に接続でき、誰が止められるかを明文化することが有効です。 本件は5月の評価に関する9月の報道であり、一般利用者のGeminiが同じ行動を取ることや、3社の被害規模を示すものではありません。技術経路には未公表部分もあります。特定モデルだけの問題と決めつけず、外部接続を伴うAI全般の検証設計として読む必要があります。