Google、端末だけが鍵を持つAIメモリー構想を公開。複数端末での継続利用へ
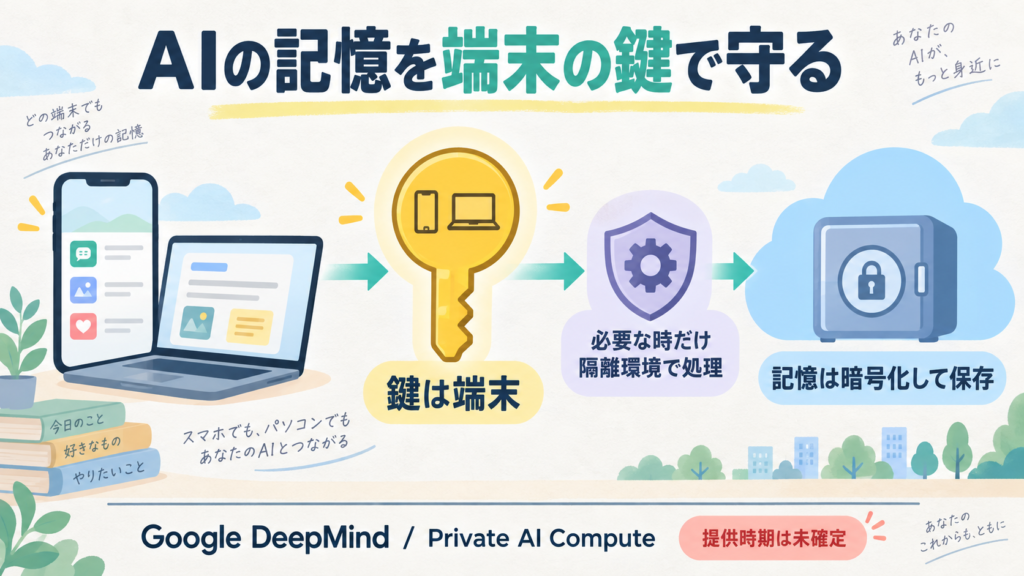
Google DeepMindは9月23日、クラウド上にAIの長期記憶を置きながら、復号の鍵を利用者の端末だけに持たせるPrivate AI Computeの技術設計を説明しました。スマホとPCをまたいで会話や作業を引き継ぐ構想です。利便性のために会話履歴を無制限に事業者へ渡す仕組みではなく、暗号化した個人別の保存領域と隔離実行環境を組み合わせます。ただし、対応製品や提供時期はこの発表で確定していません。
端末が鍵、クラウドが暗号化した記憶を保存
これまでのPrivate AI Computeは処理が終わるたびに文脈を消す設計でした。今回示された更新では、必要な情報をクラウドの専用領域に暗号化して保存し、端末から認証済みの暗号通信で安全な実行環境へ送ります。そこで一時的に復号・処理し、更新した情報を再び暗号化します。Googleはサーバーソフトの公開記録や外部監査結果も示す方針です。
処理時だけ隔離環境で復号する設計
重要なのは『クラウドに保存しない』ことではありません。保存はする一方、鍵の保有場所と処理できる環境を分ける点が設計の核です。利用者が複数端末でAIを使うほど便利になる半面、どの情報を覚え、いつ消せるかという操作も欠かせません。
提供時期と利用者の削除操作は別途確認
企業が同様のAI記憶機能を評価する際は、暗号鍵の管理者、データの保存期間、端末紛失時の復旧、監査可能性を確認する必要があります。単に『非公開』という表示だけでは判断できません。 発表は技術アーキテクチャの説明です。すべてのGemini利用者に長期記憶が提供された、あるいは安全性が完全に証明されたという意味ではありません。