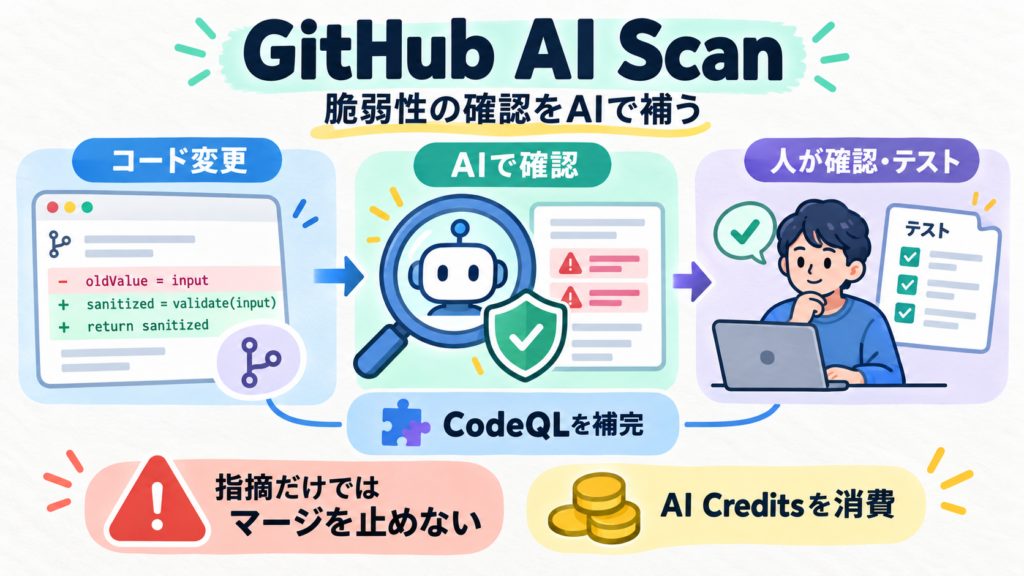
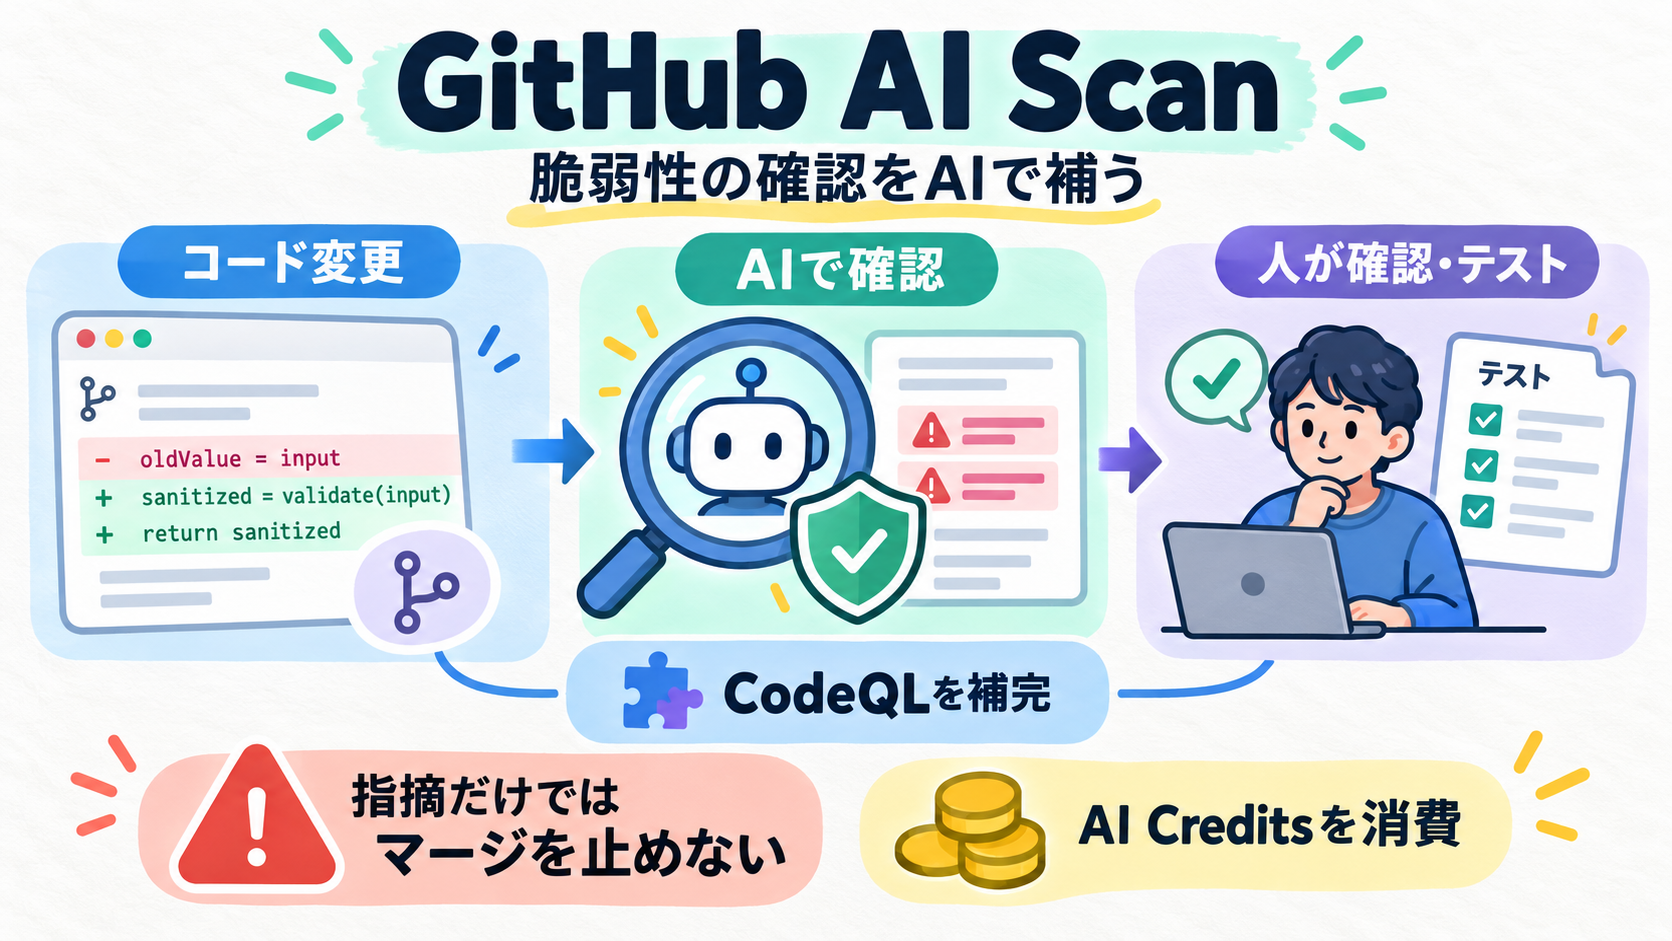
GitHubは10月15日、コード変更の脆弱性をAIで調べる「AI Scan」を一般提供しました。既存の解析ツールCodeQLが十分に扱っていない言語や構成ファイルを補います。ただし、指摘は参考情報で、変更の統合を自動で止める判定ではありません。見つける支援と採用の判断を分ける運用が必要です。
CodeQLを補うAIの脆弱性確認
コードを統合する前のプルリクエストに対して、設定が有効な場合にAI Scanが自動実行されます。PHP、シェルスクリプト、Terraform設定なども対象に含みます。結果はCodeQLの指摘と並び、AIによる結果と分かる表示が付きます。リスクの説明や修正案を含む場合もあります。
参考情報であり統合を止めない
AI Scanの指摘はチェックを失敗させず、ルールでマージを阻止する条件にもできません。また、フォークからの変更やDependabotが作成した変更では実行されません。AIが見ているはずだと一律に考えず、対象外の経路を確認することが重要です。
利用対象とAIクレジットを確認
編集部の見方として、従来の解析が届きにくい部分にも確認の目を増やせる可能性があります。一方、指摘の有無だけで安全性を決めると、誤検知や見逃しに弱くなります。修正案を人が読み、テストや従来の検査と組み合わせることが、開発速度と安全性の両立につながります。 Copilotのライセンスは不要ですが、利用はCode Security AI Creditsを消費します。非公開の組織リポジトリには対応するセキュリティ契約も必要です。ライセンス不要を無料・無制限と読み替えず、対象リポジトリ、予算、実行条件を公式資料で確認してください。