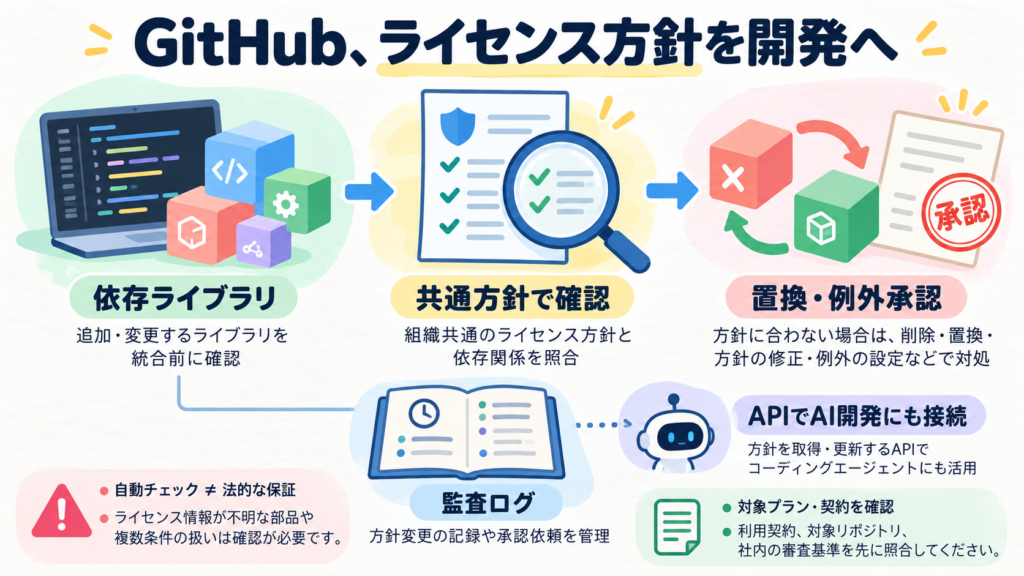
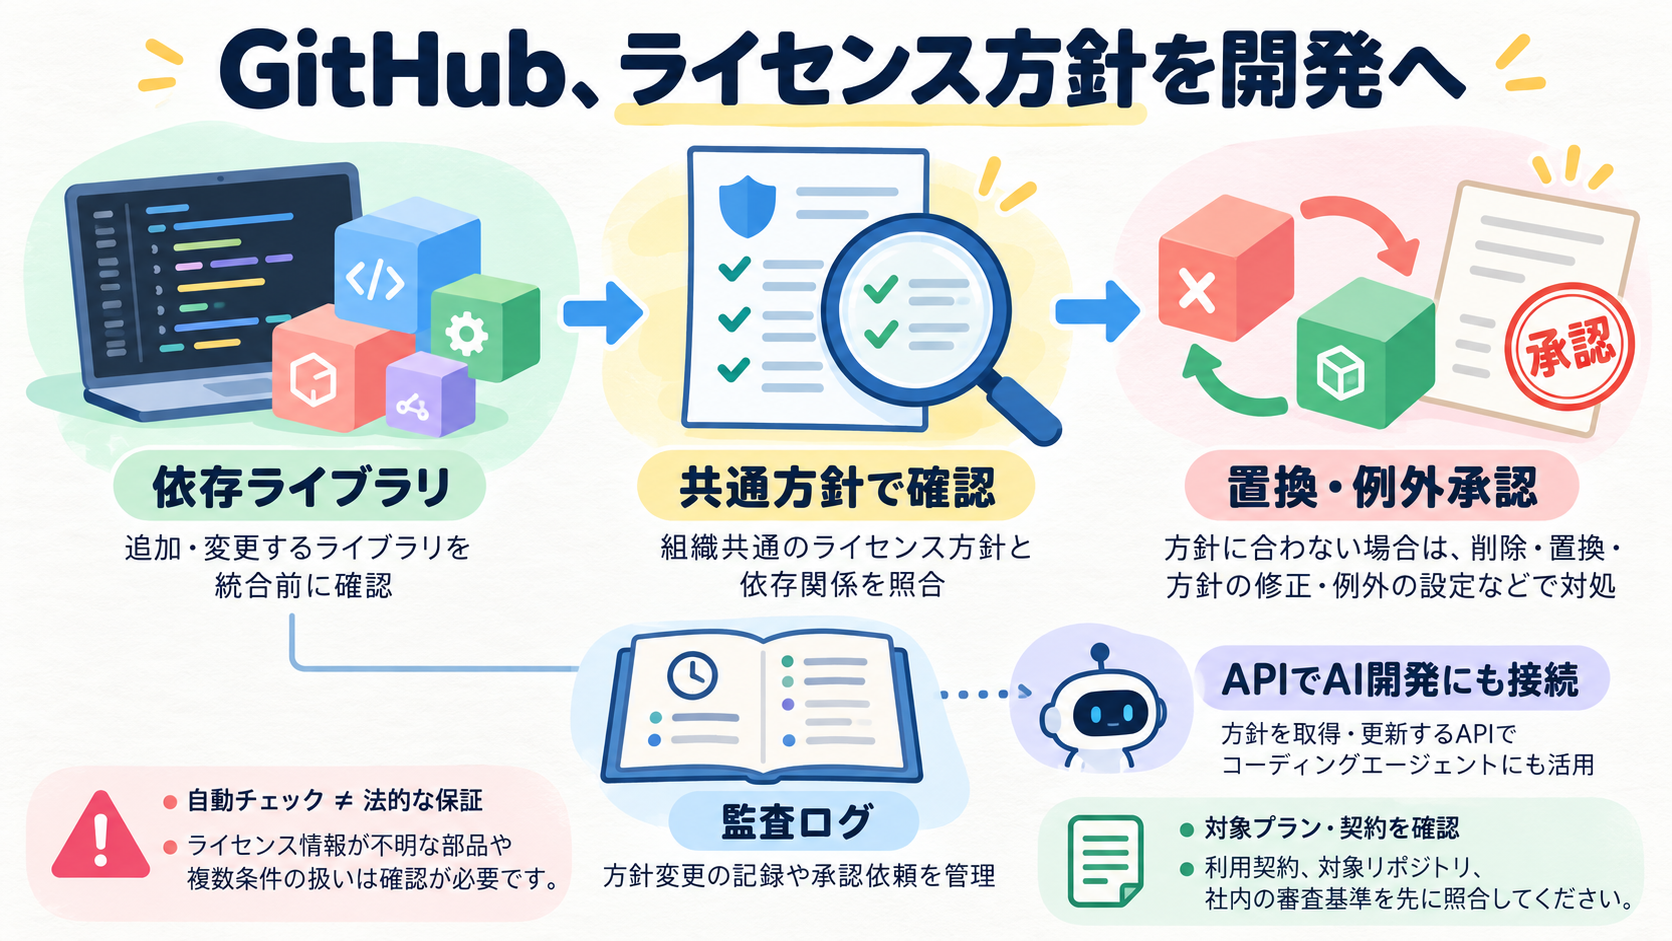
GitHubは10月16日、オープンソースの依存関係を組織共通のライセンス方針と照合する機能を一般提供しました。新しく追加・変更するライブラリを、統合前に確認できます。AIが選ぶ部品も含め、動くかだけでなく、組織として利用してよい条件かを開発工程で確かめる仕組みです。
ライブラリ変更を共通方針と照合
対象リポジトリにルールを設定すると、プルリクエストで変わる依存関係のライセンスをチェックします。方針に合わない場合は注記され、依存関係の削除・置換、方針の修正、例外の設定などで対処します。対応する企業向けプランとCode Securityの有効化が必要です。
担当ロール・監査ログ・APIで運用
企業全体の方針を扱う担当ロールが設けられ、承認依頼を管理できます。方針変更の監査ログや、方針を取得・更新するAPIも追加されました。パッケージが方針に適合するか確認するAPIは、コーディングエージェントが禁止された部品を提案しない仕組みづくりにも使えます。
自動確認と法的判断は区別する
編集部の見方として、AIが短時間で多くの依存関係を持ち込むと、後から人が利用条件を追う負担が増えます。共通方針を開発の入口に置けば、チームごとの判断のばらつきや手戻りを減らす可能性があります。例外の理由や承認者も記録し、方針を更新する運用と組み合わせたいところです。 自動チェックは、個別の利用方法が法的に問題ないと保証するものではありません。ライセンス情報が不明な部品や複数条件の扱いは確認が必要です。すべての無料リポジトリで同条件で使える機能でもありません。利用契約、対象リポジトリ、社内の審査基準を先に照合してください。