「Amazonから『アカウントが停止されます』というメールが来た。本物?」「国税庁を名乗るSMSが届いた」。こうした偽のメールやSMS(フィッシング)は、AIで日本語の文面が自然になり、文面だけで見分けるのが難しくなっています。
この記事では、フィッシング対策協議会の最新の報告をもとに、今どんな偽の連絡が多いのか、文面で見分けるよりも確実な対処、そして入力してしまったときにすることを説明します。
結論:文面で見分けようとせず、「リンクから入らない」と決める
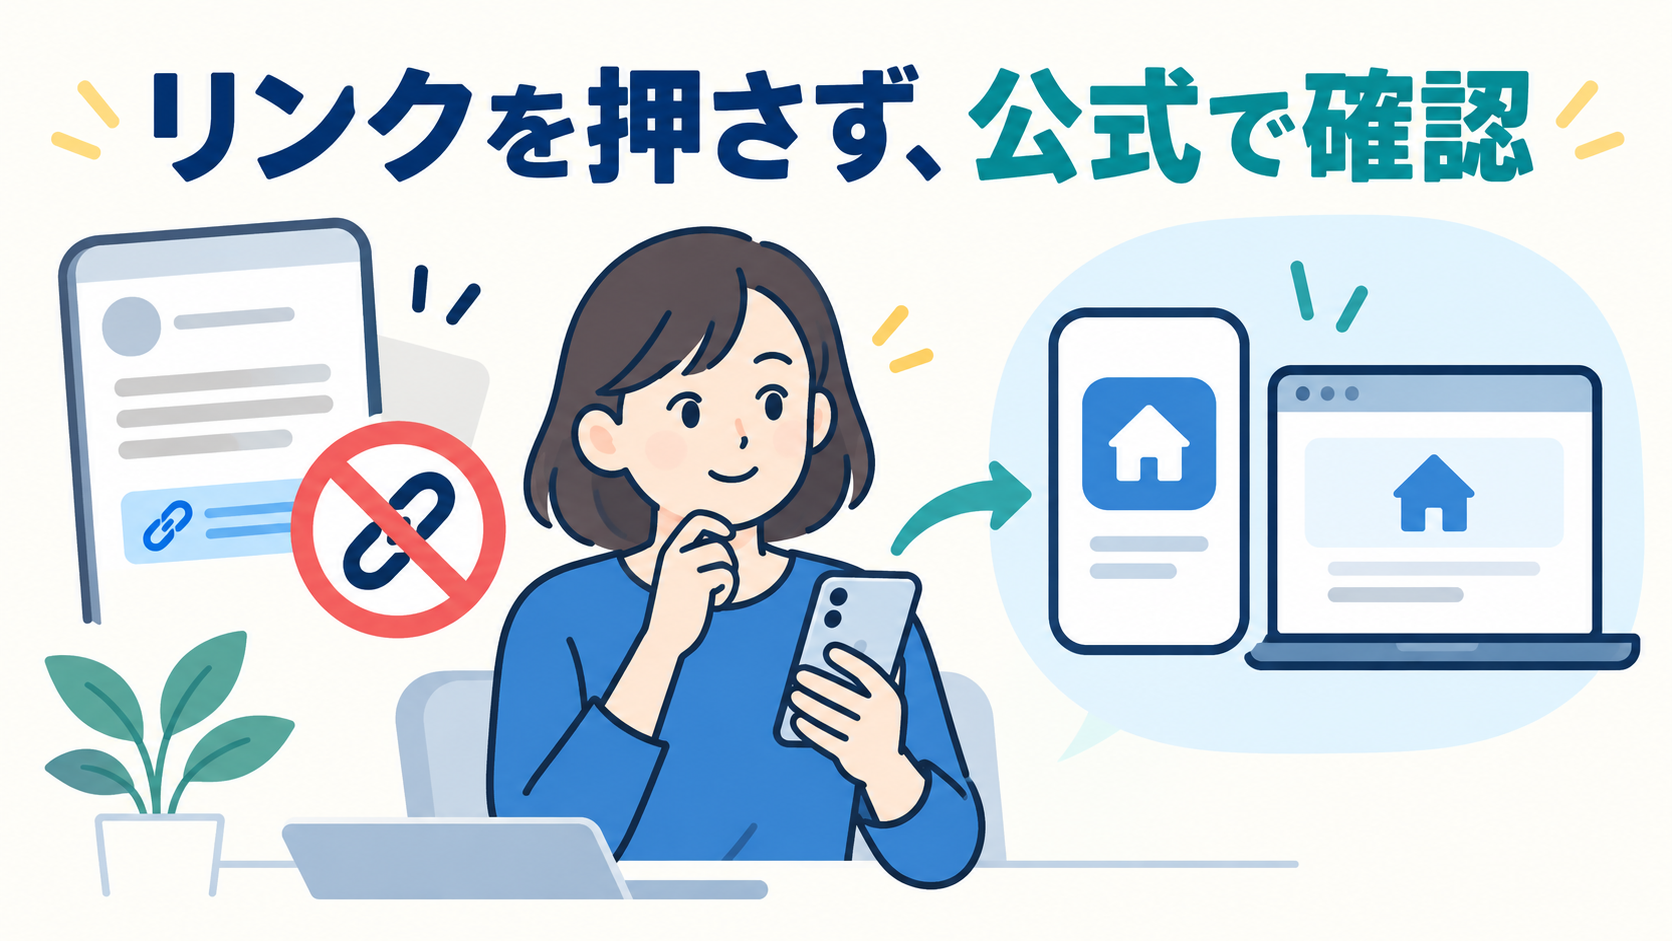
本物か偽物かを文面で判断しようとすると、いつか見誤ります。代わりに、「メールやSMSのリンクからは、ログインも入力もしない。確かめるときは、自分で公式アプリかブックマークから開く」と決めてください。このルールなら、届いた連絡が本物でも偽物でも、同じ行動で安全に確かめられます。
今、どんな偽の連絡が多いのか
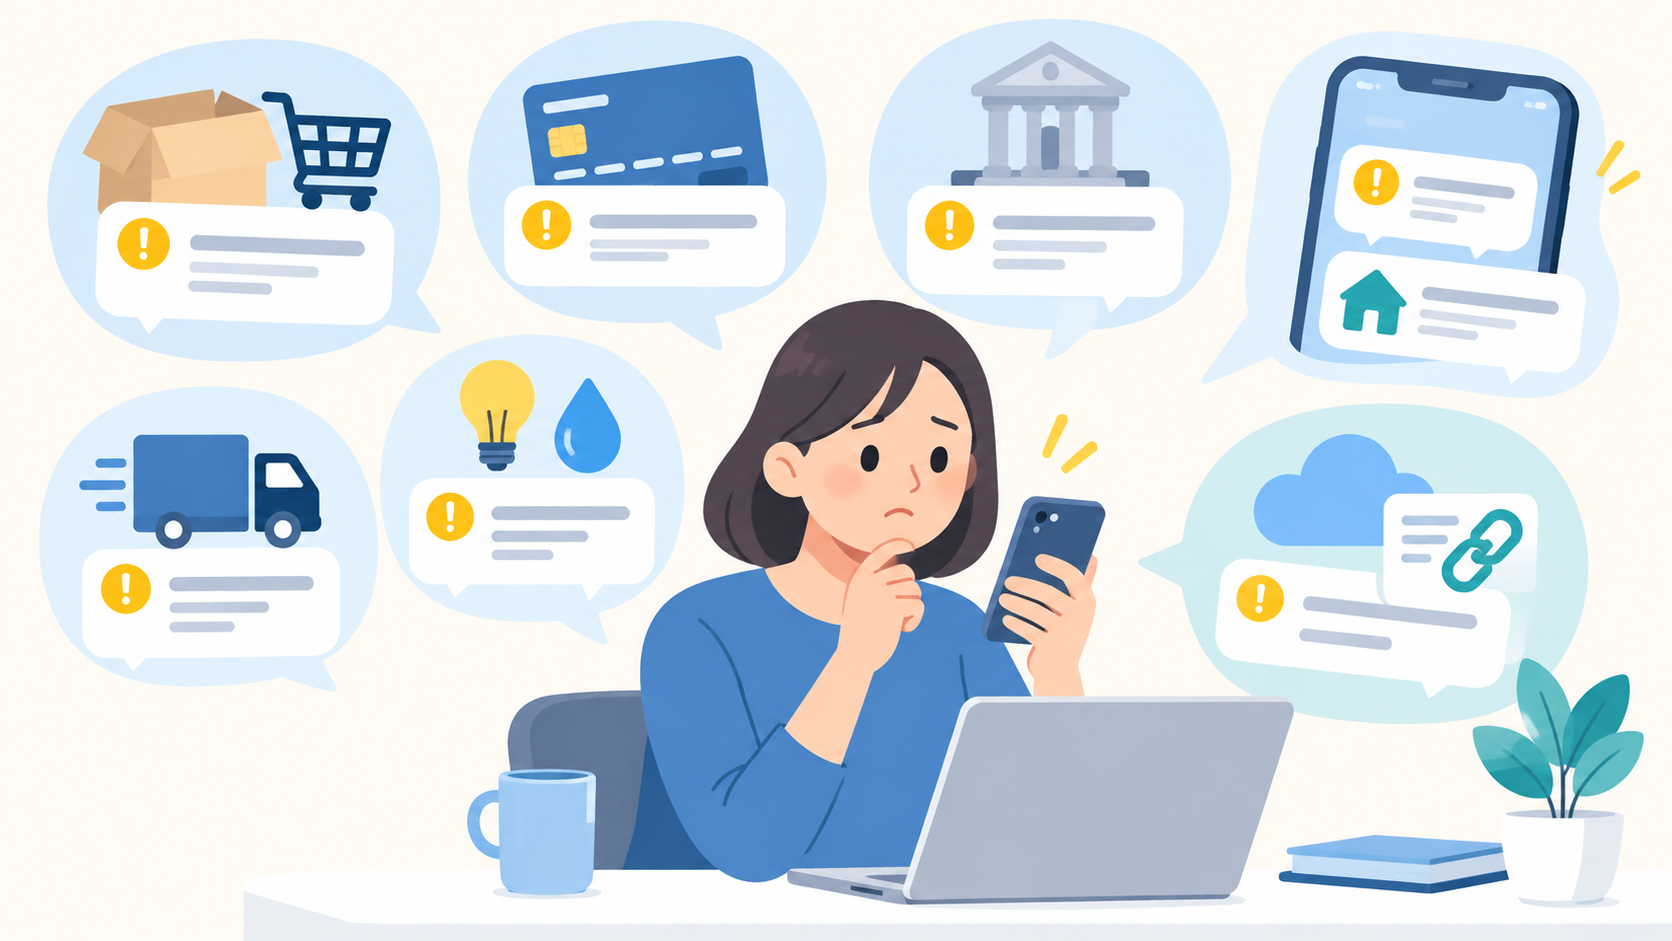
フィッシング対策協議会によると、2026年9月に寄せられたフィッシングの報告は94,661件で、前の月より約15%増えました。名前を悪用された会社は、Amazon(報告全体の約33%)、Apple、セゾンカード、アメリカン・エキスプレス、国税庁の順に多く、この5つで全体の約65%を占めています。
- 通販・クレジットカードを名乗るもの:通販が約48%、クレジットカード・信販が約35%で、どちらも増えています。「お支払い方法の確認」「不正利用の疑い」などで、ログインやカード番号の入力を求めます
- SMS:電力会社、水道局、Apple、クレジットカード会社、宅配業者を名乗る文面が確認されています
- 正規のサービスの仕組みを悪用したもの:有名なクラウドサービスのアドレスを使って偽のサイトを置く例も続いているため、URLの一部に有名な名前が入っていても安心できません
AIで、偽の連絡はどう変わったか
以前は「日本語がおかしいメールは偽物」という見分け方が使えました。今は、AIを使って自然な日本語の文面を作れるため、この見分け方は通用しにくくなっています。協議会の報告でも、AIへの指示の文が本文に消し忘れのまま残っているメールが多く見られたとされており、攻撃する側がAIで文面を作っていることがうかがえます。
また、攻撃する側は、文面や名乗る会社を数日ごとに変えています。「この文面なら偽物」と覚えても、すぐに別の文面に替わります。だからこそ、文面ではなく、自分の行動のルールで防ぐ必要があります。
本物かどうかを確かめる手順
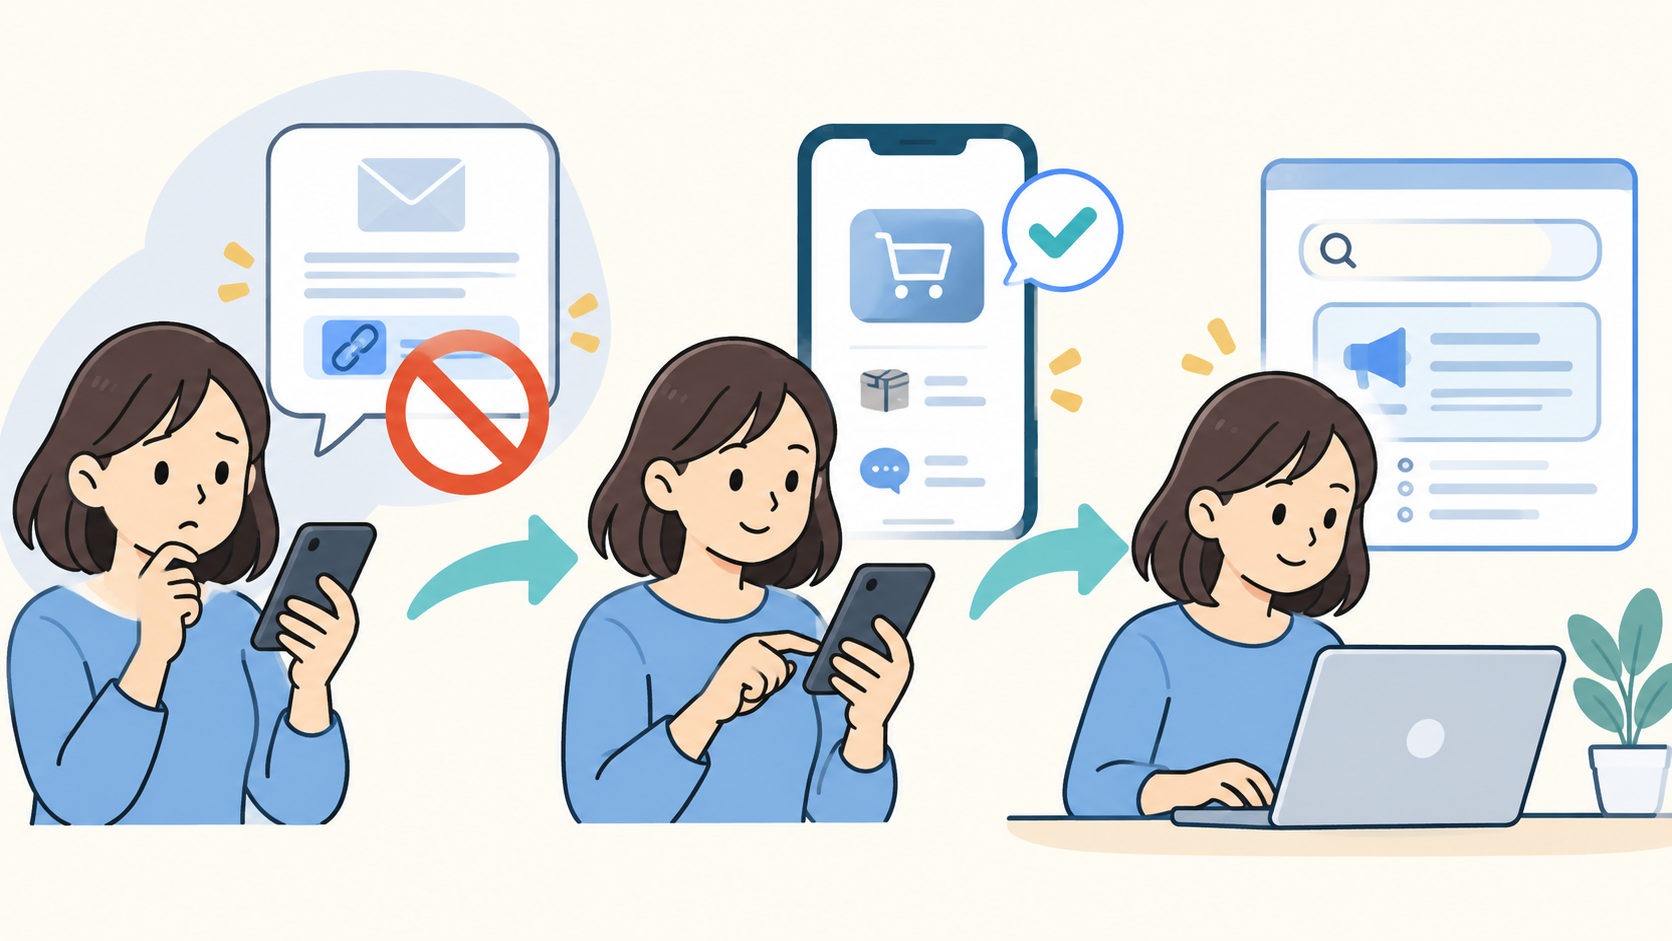
- メールやSMSのリンクは押さない:本物だったとしても、押さずに確かめる方法があります
- 公式アプリか、ブックマークから自分で開く:たとえばAmazonなら、公式アプリを開いて、注文履歴やメッセージに同じお知らせがあるかを見ます。本当に手続きが必要なら、公式のアプリやサイトの中にも同じ内容が出ています
- アプリもブックマークもない場合は、検索して公式サイトを開く:会社名で検索し、公式サイトの「お知らせ」や「よくある質問」で、同じような偽の連絡への注意が出ていないかを確かめます
このルールの例外はありません。「急いで」「24時間以内に」「アカウントが停止されます」と急がせる文面ほど、いったん手を止めて、2の方法で確かめてください。
入力してしまったときにすること
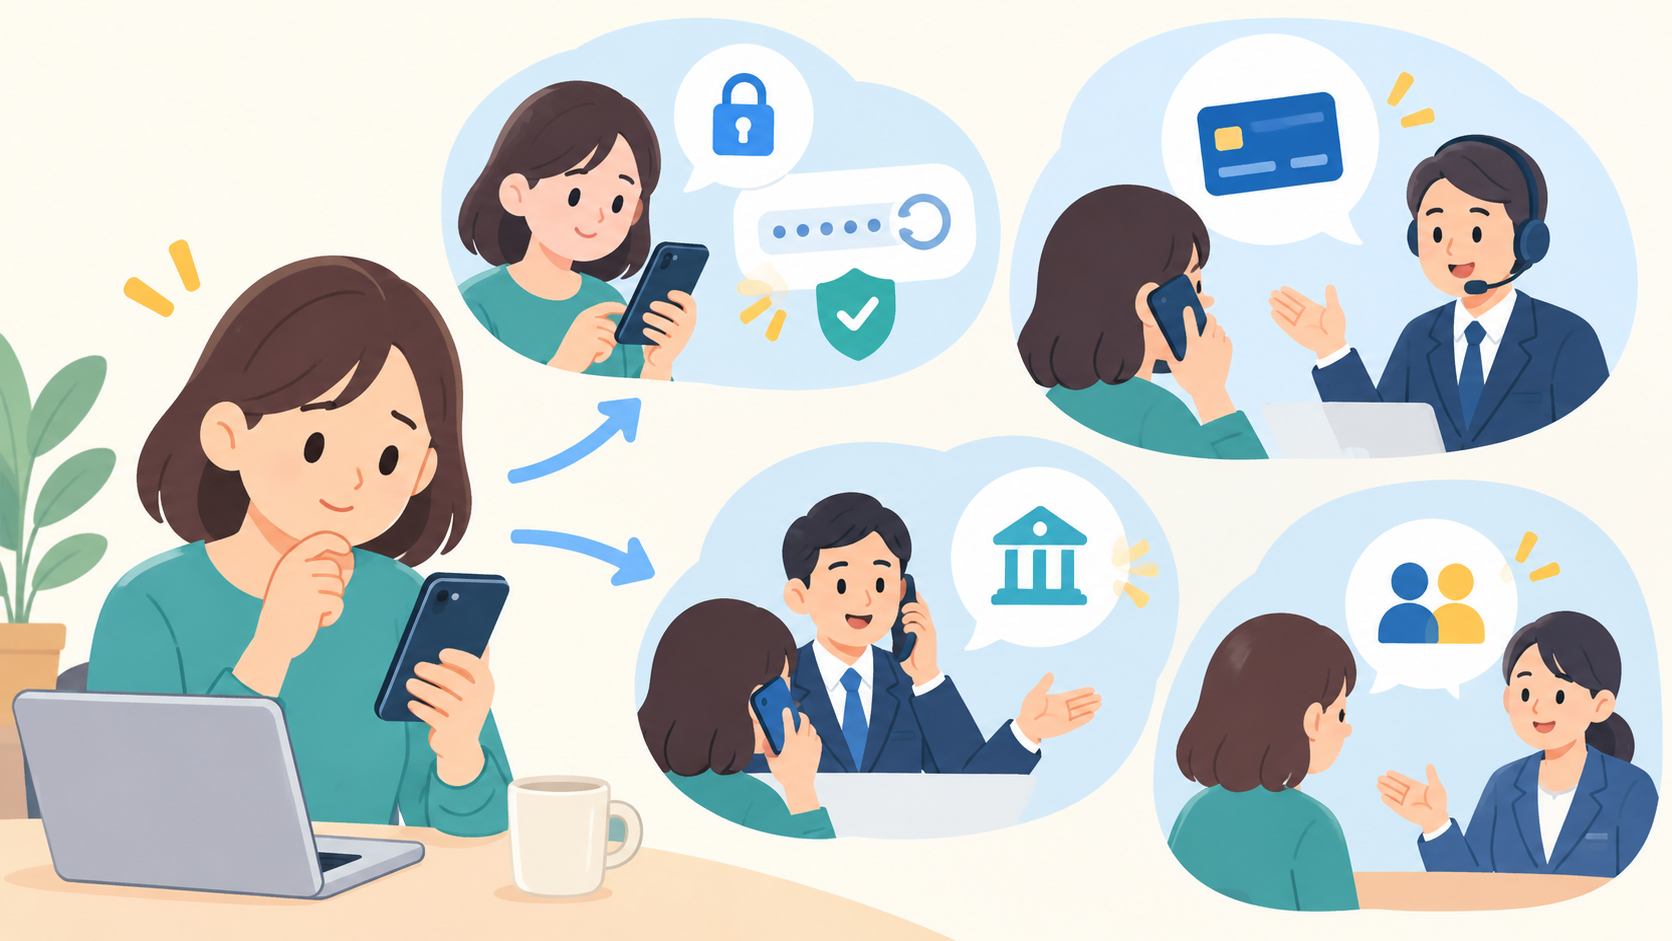
入力した情報によって、連絡する先が変わります。早く動くほど、被害を小さくできます。
- IDとパスワード:すぐに公式アプリかサイトからパスワードを変えます。同じパスワードをほかのサービスでも使っていれば、そちらも変えます。2段階認証があれば、あわせてオンにします
- クレジットカードの番号:カード会社の窓口(カードの裏面の電話番号)に連絡し、カードの停止と再発行を相談します
- ネットバンキングの情報:銀行の窓口に連絡し、口座の利用を止めてもらいます
- どこに相談すればよいかわからないとき:消費者ホットライン(188)や、警察の相談専用電話(#9110)に相談できます
まとめ|見分ける力より、確かめる手順を決めておく
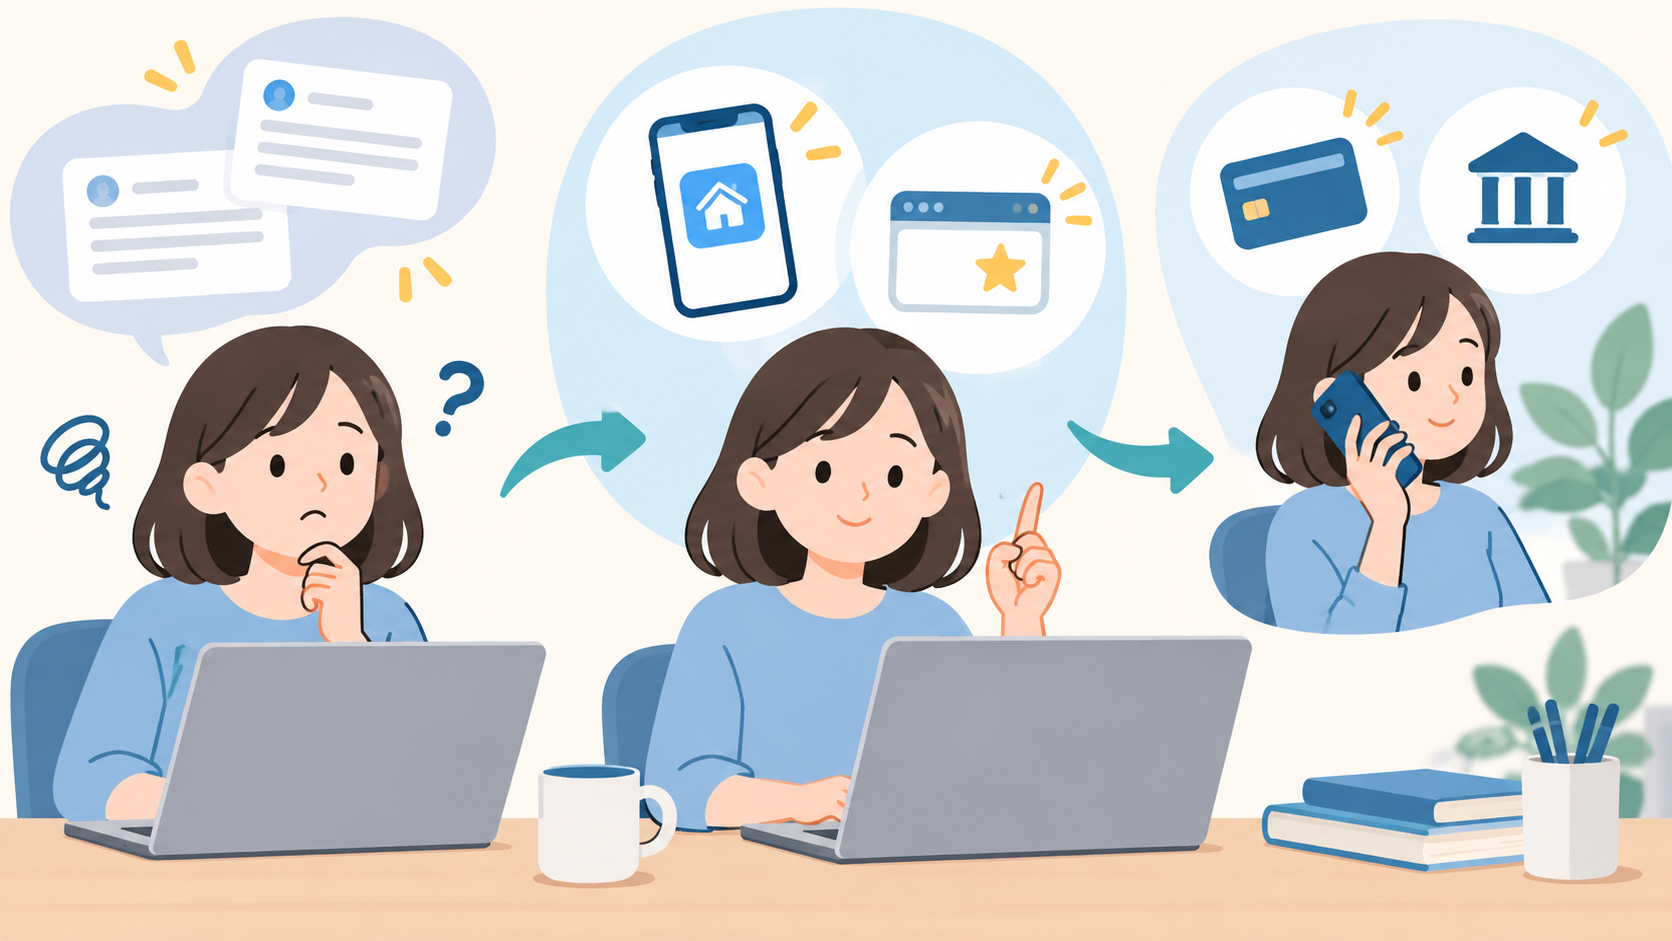
AIで偽の連絡の文面は自然になり、名乗る会社も数日ごとに変わります。文面で見分けようとせず、「メールやSMSのリンクからは入力しない。確かめるときは公式アプリかブックマークから開く」と決めておけば、文面がどれだけ巧妙になっても防げます。入力してしまったら、すぐにパスワードの変更と、カード会社や銀行への連絡をしてください。
毎月の報告の件数や、悪用されている会社の名前は、フィッシング対策協議会の「月次報告書」で確認できます。
あわせて読みたい