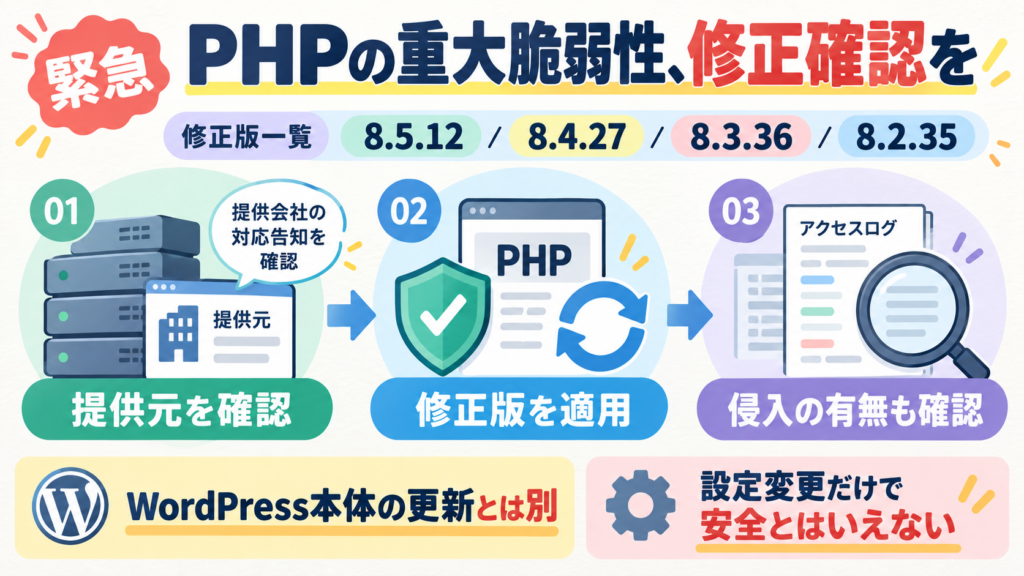
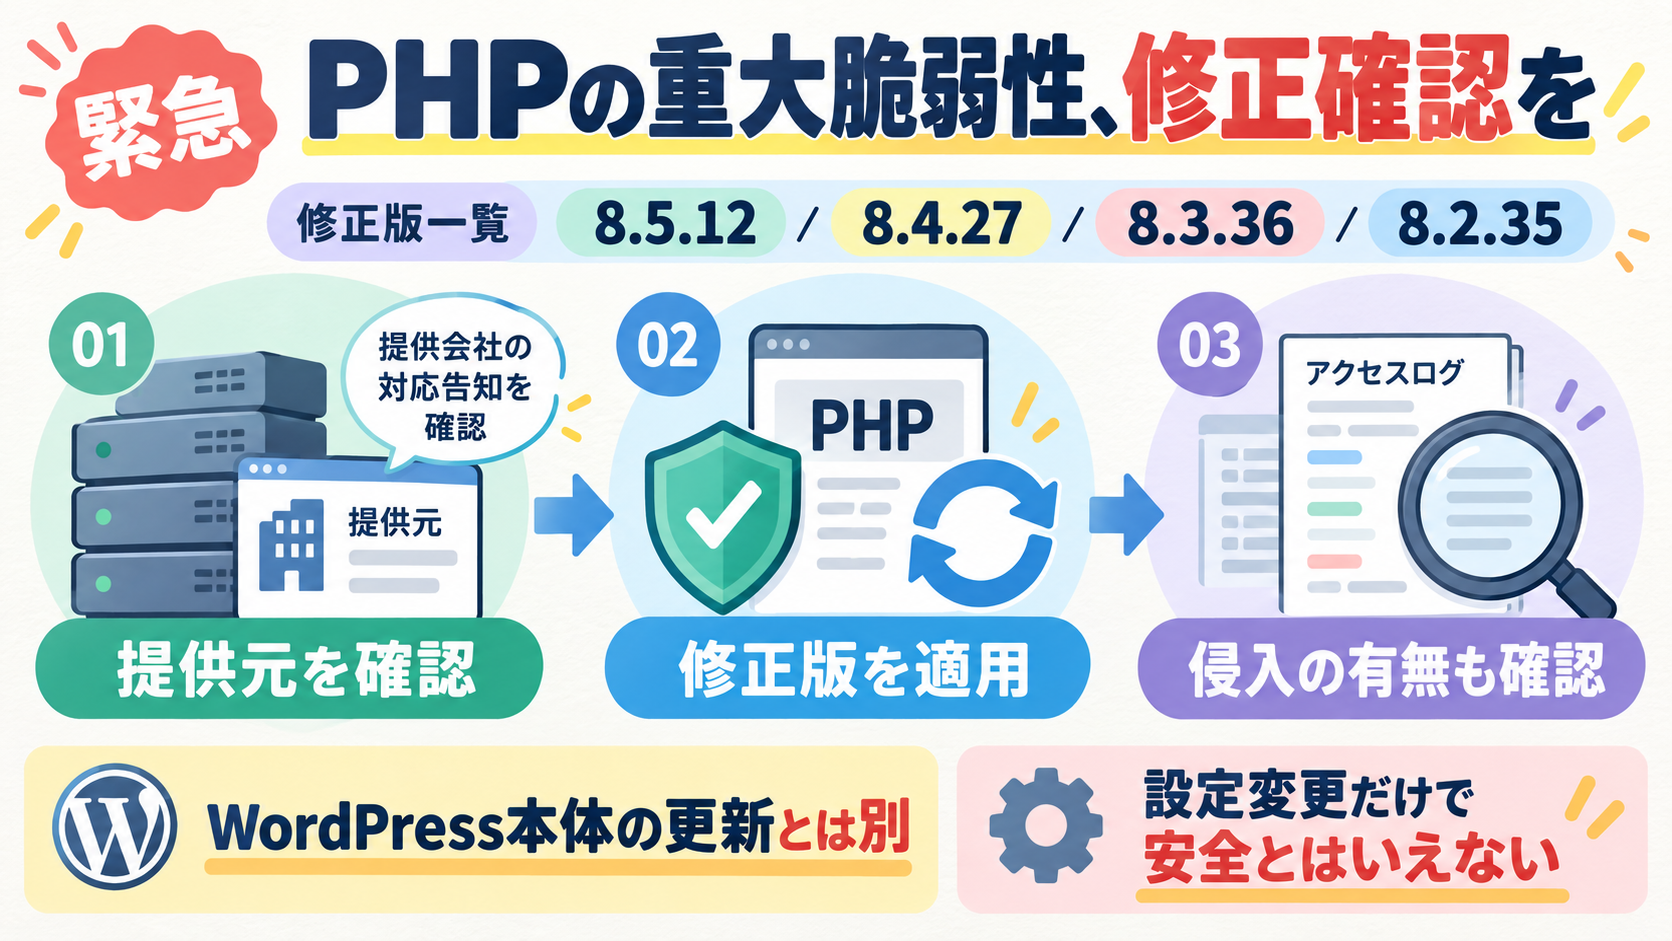
PHP開発チームは10月21日、認証なしで遠隔からコードを実行されるおそれがある重大な脆弱性2件の修正版を公開しました。対象はWebリクエストを処理するPHP環境です。WordPressを使うサイトも、管理画面で本体を更新しただけで対応済みと判断せず、サーバーのPHPに修正が適用されているか確認が必要です。
修正版と対象の実行環境
対象はCVE-2026-109618とCVE-2026-109619で、修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35です。PHP-FPMやApacheのmod_phpなどが対象に含まれます。公式は特にmod_phpの危険性が高く、アプリの処理が始まる前に攻撃が成立する実例があると説明しています。
本体更新とPHPの修正は別
レンタルサーバー利用者は提供会社の対応告知と、自分の契約・稼働環境の修正状況を確認してください。OSやPHPを自分で管理する場合は、提供元の修正パッケージなどを適用します。古い系列でもベンダーが修正を移植する場合があるため、表示バージョンの数字だけで未対応と断定しないことも重要です。
修正を最優先、侵入の有無も確認
編集部の見方として、確認すべきなのはサイトの見た目ではなく、外部から接続できる実行環境の対応です。公式は更新だけが完全な解決策で、設定変更などは一部の経路への露出を減らすにとどまるとしています。すぐに修正できない場合は、管理担当者と公開サービスの一時停止を含む対策を検討する必要があります。 更新しても、すでに侵入された環境が自動で元に戻るわけではありません。不審な変更やアクセスも確認し、必要に応じて専門担当へ相談してください。本記事は個別サーバーの安全確認結果ではなく、PNP自身を含む各サイトの対応済みを保証するものではありません。